
Вендор: CICADA8
СICADA8 Dependency Firewall
СICADA8 Dependency Firewall Защита цепочки поставок ПО и анализ зависимостей. Новое поколение управления уязвимостями во внутреннем периметре компании.
Вендор: CICADA8
Описание
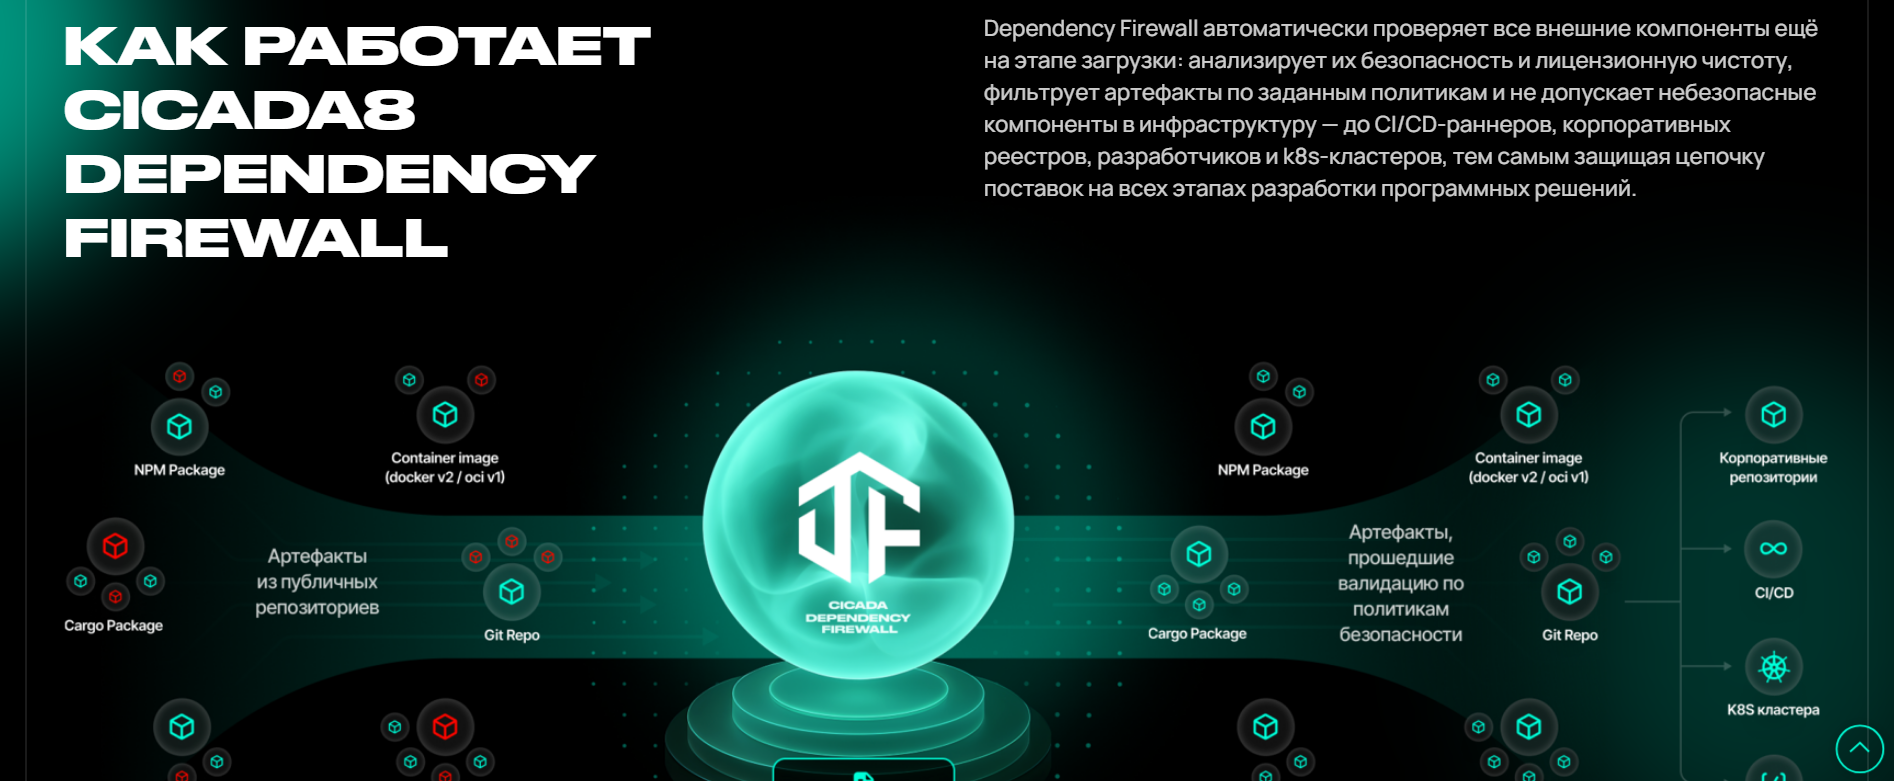
CICADA8 Dependency Firewall — OSA-система (Open Source Analysis) от компании CICADA8, обеспечивающая безопасность жизненного цикла разработки и поставки ПО. Решение контролирует зависимости и цепочки поставок программных модулей, автоматически проверяя все внешние компоненты ещё на этапе загрузки: анализирует их безопасность и лицензионную чистоту, фильтрует артефакты по заданным политикам и не допускает небезопасные компоненты в инфраструктуру — до CI/CD-раннеров, корпоративных реестров, разработчиков и k8s-кластеров.
Система гибко встраивается в CI/CD-пайплайн любой команды разработки — как перед сборкой приложений, так и перед развертыванием. Поскольку именно через цепочки поставок зачастую происходит взлом, данное решение необходимо в любом production-окружении. Поставляется как On-prem-инсталляция или как облачное решение.
Решаемые задачи
- Защита цепочки поставок ПО от вредоносных и уязвимых компонентов.
- Анализ зависимостей и артефактов на этапе загрузки и публикации.
- Проверка компонентов на уязвимости, секреты, лицензии и нарушения политик в реальном времени.
- Автоматическая генерация SBOM для аудита и комплаенса.
- Обеспечение безопасности CI/CD-пайплайнов без изменений в workflow разработчиков.
- Поддержка работы в изолированных (air-gapped) окружениях.
- Наблюдаемость цепочки поставок ПО для целей аудита.
Ключевые возможности
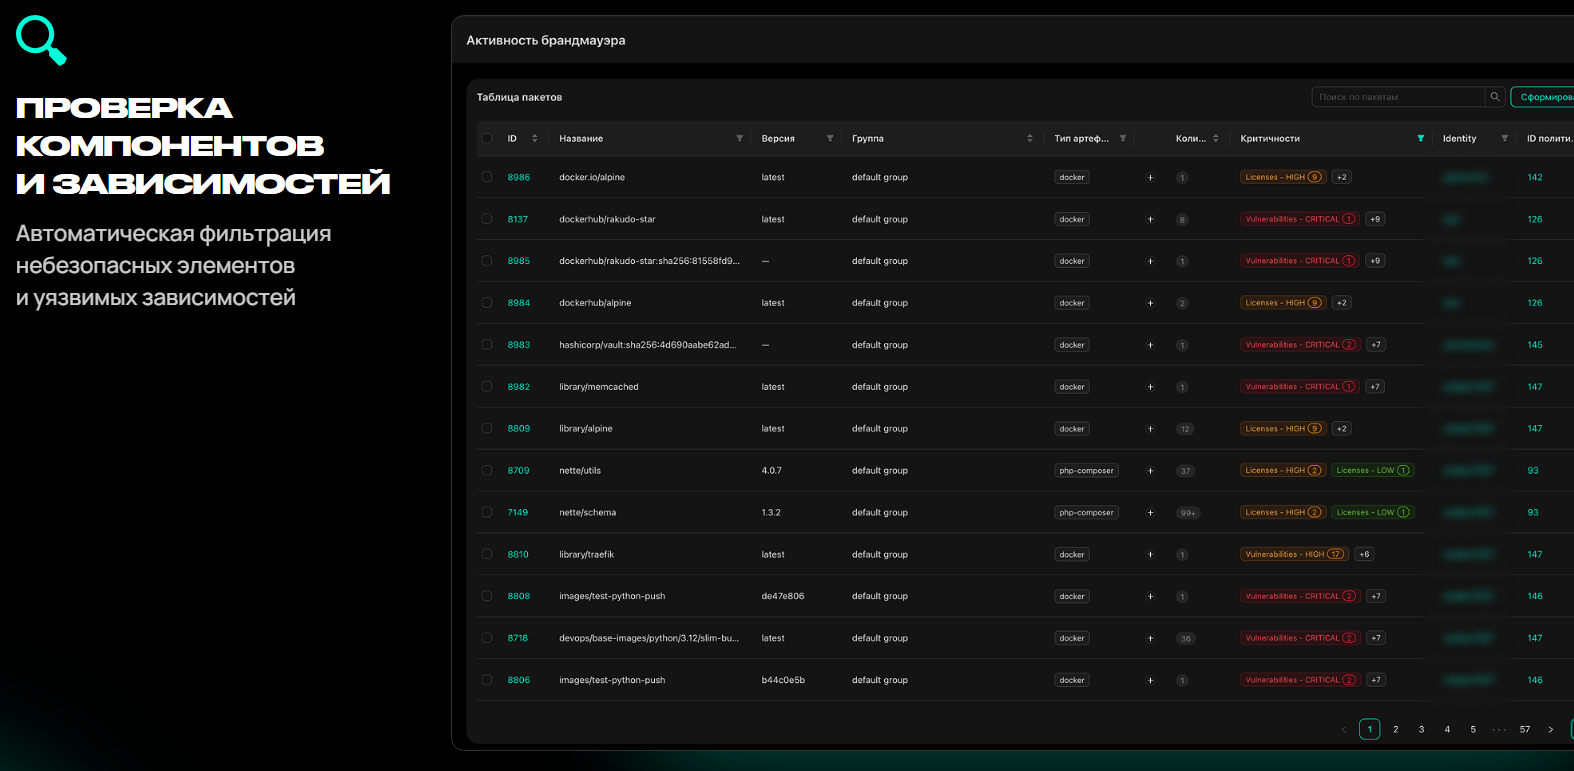
- Проверка компонентов и зависимостей — автоматическая фильтрация небезопасных элементов и уязвимых зависимостей.
- Обработка и анализ в реальном времени — моментально, без задержек и пауз в работе команды разработки.
- Гибкость внедрения под задачи — вариативность внедрения в любую точку инфраструктуры: контроль доступа как перед публичными, так и приватными реестрами артефактов.
- Анализ и блокировка на любом этапе — как на этапе загрузки, так и на этапе публикации в реестр.
- Перехват запросов артефактов — работает как шлюз (прокси) для docker pull, npm install и других типов запросов.
- Действие — разрешает безопасные артефакты с автоматической генерацией SBOM, блокирует рисковые артефакты с детальными отчетами.
- Анализ — проверяет на уязвимости, секреты, лицензии и нарушения политик в реальном времени.
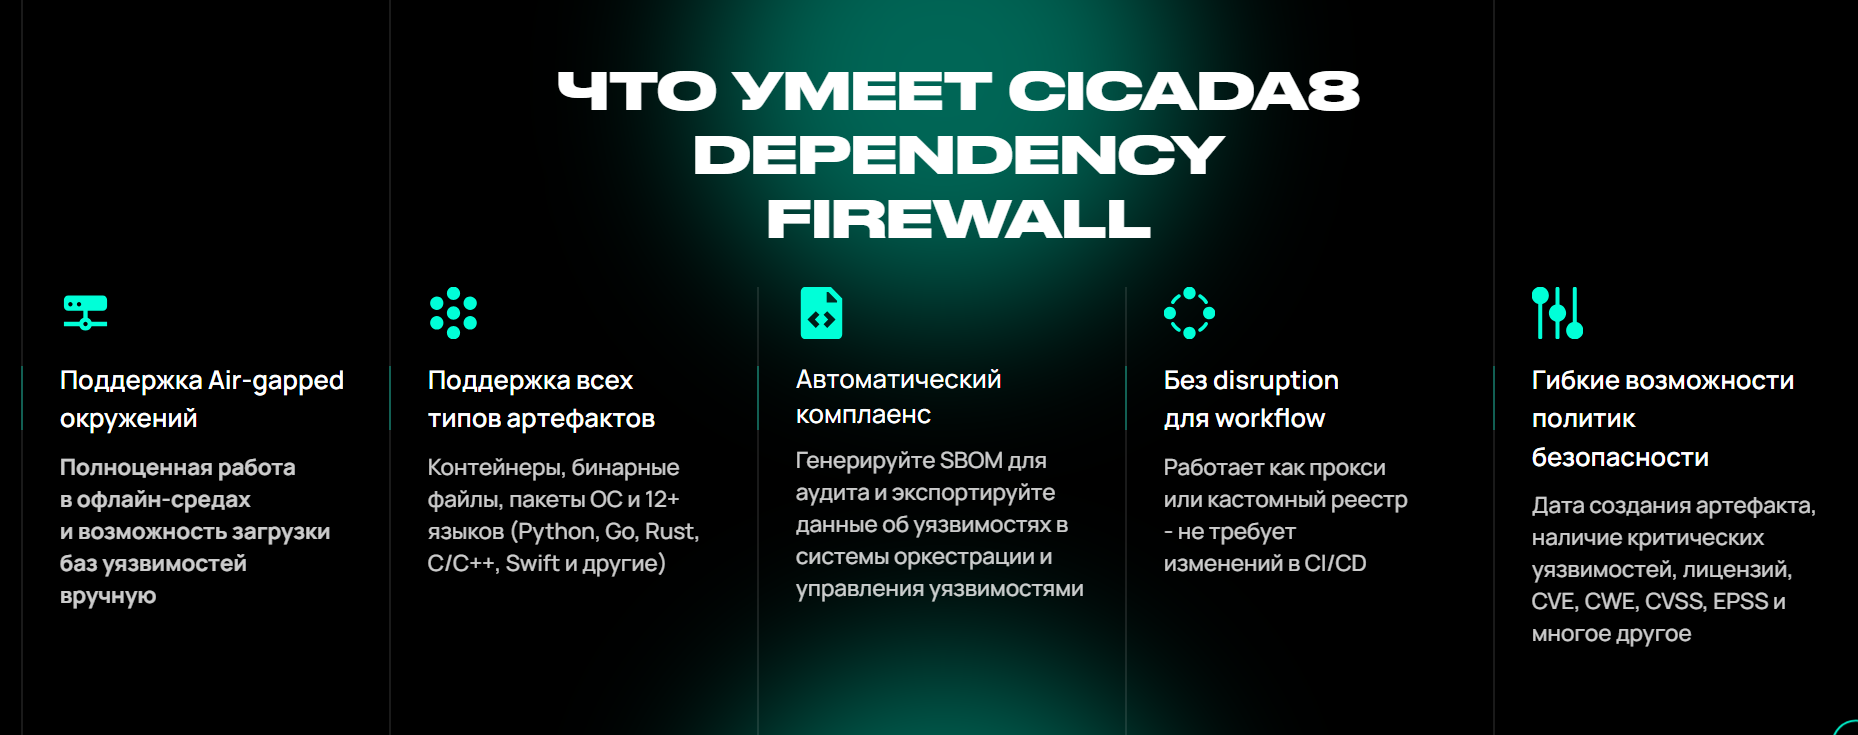
- Гибкие возможности политик безопасности — дата создания артефакта, наличие критических уязвимостей, лицензий, CVE, CWE, CVSS, EPSS и многое другое.
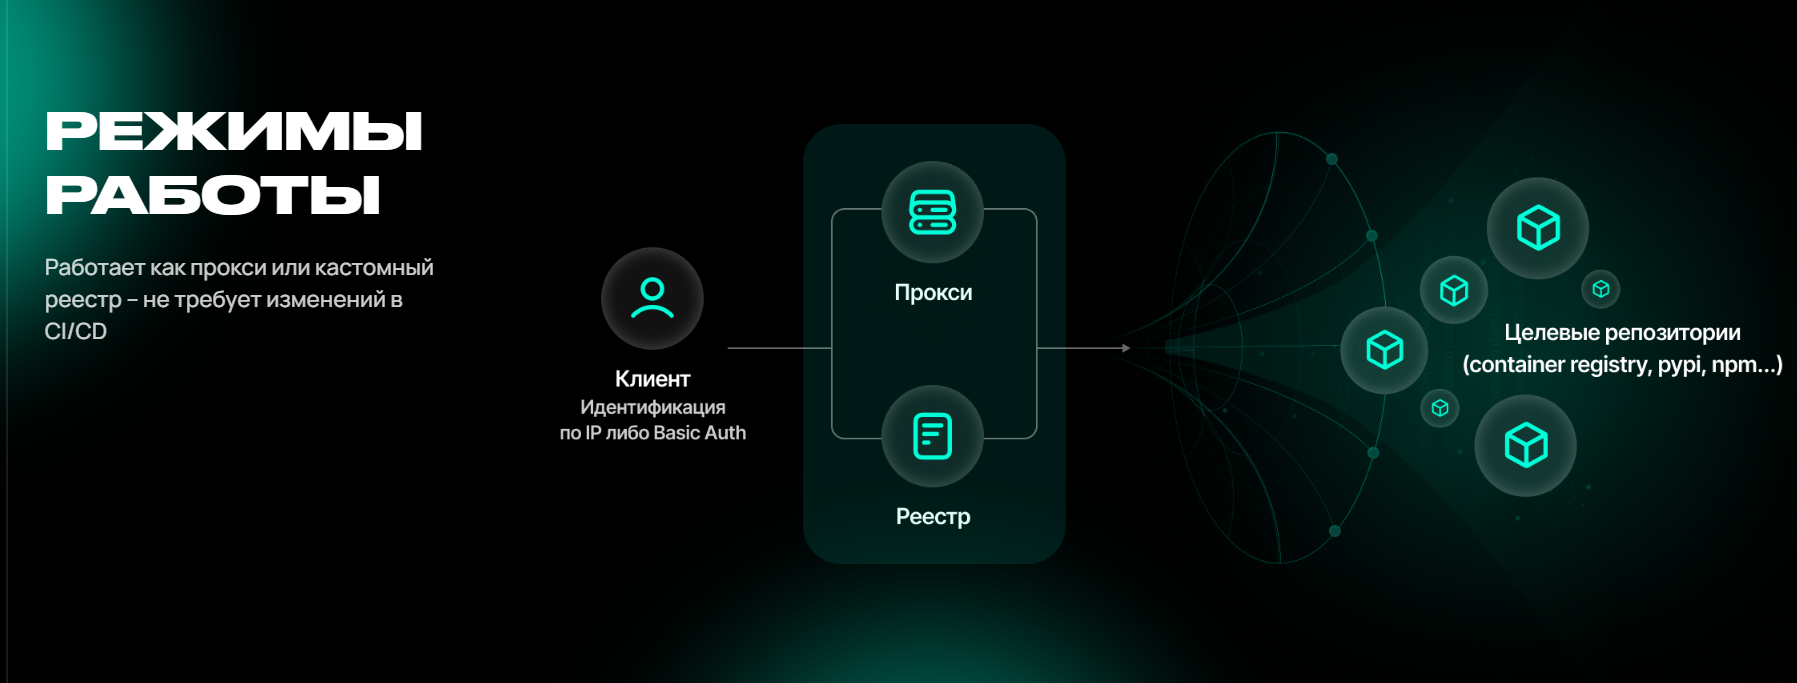
- Без disruption для workflow — работает как прокси или кастомный реестр, не требует изменений в CI/CD.
- Автоматический комплаенс — генерация SBOM для аудита и экспорт данных об уязвимостях в системы оркестрации и управления уязвимостями.
- Поддержка всех типов артефактов — контейнеры, бинарные файлы, пакеты ОС и 12+ языков программирования (Python, Go, Rust, C/C++, Swift и другие).
- Поддержка air-gapped окружений — полноценная работа в офлайн-средах и возможность загрузки баз уязвимостей вручную.
- Полная наблюдаемость — отслеживает зависимость «входной компонент → итоговый артефакт» для целей аудита.
- Валидация артефактов сборки — гарантирует, что только проверенные образы попадают в реестр.
- Предотвращение небезопасных сборок — блокирует вредоносные зависимости до того, как они попадут в пайплайн.
Как работает CICADA8 Dependency Firewall
- Перехват — система действует как шлюз для запросов артефактов (например, docker pull DF.yourdomain.local/dockerhub/alpine, npm install и др.).
- Анализ — проверяет на уязвимости, секреты, лицензии и нарушения политик в реальном времени.
- Действие — разрешает безопасные артефакты и автоматически генерирует SBOM, блокирует рисковые артефакты с детальными отчетами.
Преимущества
- Превентивная блокировка (Shift-Left) — блокировка на этапе загрузки, а не обнаружение постфактум на уровне репозитория, в CI/CD или после деплоя.
- Гибкость внедрения — работает как прокси или реестр, без необходимости установки плагинов для CI и интеграций с IDE.
- Генерация SBOM автоматически после анализа — без ручных или отложенных операций.
- Наблюдаемость цепочки поставок — связывает входные и выходные артефакты сборок, а не ограничивается деревьями зависимостей.
- Обнаружение секретов — интегрировано в анализ артефактов, не требует отдельных инструментов (GitLeaks, TruffleHog).
- Нулевое влияние на инфраструктуру — не требует изменений в работе разработчиков и настройки пайплайнов для каждого проекта.
- Поддержка EPSS — интеграция EPSS-фидов и оценка эксплуатабельности уязвимостей.
- Обработка в реальном времени — без задержек и пауз в работе команды разработки.
- Поддержка air-gapped окружений — полноценная работа в офлайн-средах.
- Поддержка всех типов артефактов — контейнеры, бинарные файлы, пакеты ОС и 12+ языков программирования.
Сравнение с сторонними решениями
- Превентивная блокировка (Shift-Left): CICADA8 — блокировка на этапе загрузки; сторонние — обнаружение постфактум (на уровне репозитория, в CI/CD или после деплоя).
- Гибкость внедрения: CICADA8 — работает как прокси или реестр; сторонние — требуют плагинов для CI, интеграций с IDE или реестрами.
- Генерация SBOM: CICADA8 — создается автоматически после анализа; сторонние — ручная или отложенная генерация.
- Наблюдаемость цепочки поставок: CICADA8 — связывает входные/выходные артефакты сборок; сторонние — ограничено деревьями зависимостей.
- Обнаружение секретов: CICADA8 — интегрировано в анализ артефактов; сторонние — требуют отдельных инструментов (GitLeaks, TruffleHog).
- Влияние на инфраструктуру: CICADA8 — не требует изменений в работе разработчиков; сторонние — требуют настройки пайплайнов для каждого проекта.
- Поддержка EPSS: CICADA8 — интеграция EPSS-фидов и оценка эксплуатабельности уязвимостей; сторонние — отсутствие поддержки.
Технологические особенности
- Режимы работы: прокси или кастомный реестр — не требует изменений в CI/CD.
- Перехват запросов артефактов: docker pull, npm install и другие.
- Проверка на уязвимости, секреты, лицензии и нарушения политик в реальном времени.
- Гибкие политики безопасности: дата создания артефакта, наличие критических уязвимостей, лицензий, CVE, CWE, CVSS, EPSS.
- Поддержка всех типов артефактов: контейнеры, бинарные файлы, пакеты ОС, 12+ языков программирования (Python, Go, Rust, C/C++, Swift и другие).
- Поддержка air-gapped окружений с возможностью ручной загрузки баз уязвимостей.
- Автоматическая генерация SBOM после анализа.
- Экспорт данных об уязвимостях в системы оркестрации и управления уязвимостями.
Варианты поставки
- SaaS Demo — облачное демо-решение: подайте заявку, создадим политики безопасности для хостов, вы начнете пользоваться платформой и получите результаты анализа.
- On-prem пилот — локальное развертывание: подайте заявку, поможем определить требования к разворачиванию и внедрению, вы создаете политики безопасности для хостов, начинаете пользоваться платформой и получаете результаты.
Применение
- Защита цепочки поставок ПО в процессе разработки.
- Проверка компонентов и зависимостей перед попаданием в CI/CD-пайплайны.
- Обеспечение безопасности корпоративных реестров артефактов.
- Контроль доступа к публичным и приватным реестрам артефактов.
- Анализ лицензионной чистоты компонентов.
- Генерация SBOM для аудита и соответствия требованиям регуляторов.
- Защита контейнеров и Docker-образов.
- Работа в изолированных (air-gapped) окружениях.
- Импортозамещение зарубежных SCA-инструментов.
Основные характеристики
- Тип системы: OSA (Open Source Analysis), SCA с превентивной блокировкой.
- Режимы работы: прокси или кастомный реестр.
- Типы артефактов: контейнеры, бинарные файлы, пакеты ОС.
- Языки программирования: Python, Go, Rust, C/C++, Swift и другие (12+).
- Анализ: уязвимости, секреты, лицензии, нарушения политик.
- Генерация SBOM: автоматическая после анализа.
- Поддержка air-gapped: да, с ручной загрузкой баз уязвимостей.
- Интеграции: системы оркестрации, системы управления уязвимостями.
- Форматы оценки: CVE, CWE, CVSS, EPSS.
- Официальное наименование ПО: Программное обеспечение ЭВМ «Cicada8 Dependency Firewall» (альтернативные наименования: «Dependency Firewall» и «CICADA8 DF»).
Ответы на популярные вопросы
- Что такое CICADA8 Dependency Firewall? Это решение для защиты цепочки поставок ПО и анализа зависимостей, которые используются при разработке. Оно проверяет компоненты, пакеты, контейнеры и другие артефакты до того, как они попадут в процесс сборки или реестр. Для бизнеса это снижает риск использования уязвимых, вредоносных или нежелательных зависимостей в программных продуктах и помогает выстраивать безопасную разработку без лишней нагрузки на команды.
- Чем отличается от классического SCA-инструмента? Классический SCA-инструмент часто выявляет проблемы уже в репозитории, CI/CD или после сборки. Dependency Firewall делает акцент на превентивной проверке: небезопасные компоненты можно блокировать на этапе загрузки или попадания в пайплайн. Такой подход ближе к Shift Left Security: риски выявляются раньше, а разработчики получают меньше постфактум-задач на исправление зависимостей.
- Зачем компании нужен анализ зависимостей в разработке ПО? Чтобы понимать, какие open source-компоненты, библиотеки, пакеты и контейнерные образы используются в продукте и какие риски они несут. Уязвимая зависимость может стать точкой входа для атаки, а неподходящая лицензия — юридическим или комплаенс-риском.
- Что такое SBOM и зачем он нужен? SBOM — это перечень компонентов, из которых состоит программный продукт или артефакт сборки. Он помогает видеть, какие библиотеки, пакеты, версии и зависимости используются в ПО. Для компании SBOM полезен при аудите, расследовании инцидентов, управлении уязвимостями и проверке требований к безопасной разработке.
- Как продукт помогает защищать CI/CD? За счет проверки компонентов и артефактов до их использования в сборке или размещения в реестре. Это снижает вероятность того, что в пайплайн попадут уязвимые пакеты, небезопасные контейнерные образы или компоненты с повышенным риском.
- Подходит ли решение для контейнеров и Docker-образов? Да, Dependency Firewall подходит для задач, связанных с безопасностью контейнеров и проверкой Docker-образов. Это особенно важно для компаний, которые активно используют микросервисы, Kubernetes, частные реестры и автоматизированные пайплайны.
- Кому в компании нужен Dependency Firewall? Командам разработки, DevOps, DevSecOps, ИБ и владельцам цифровых продуктов. Разработчики получают более понятные правила использования зависимостей, DevOps — контроль артефактов и реестров, ИБ — прозрачность цепочки поставок ПО и снижение рисков.
Экосистема CICADA8
- CICADA8 VM — управление уязвимостями внутренней инфраструктуры.
- CICADA8 ETM — контроль внешнего периметра компании.
- CICADA8 Dependency Firewall — защита цепочки поставок ПО.
- CICADA8 Cyber Rating — оценка уровня кибербезопасности.
- CICADA8 Offensive — наступательная безопасность (пентесты).
- CICADA8 DFIR — реагирование на инциденты и расследования.
- CICADA8 Compromise Assessment — оценка компрометации инфраструктуры.
- CICADA8 AI-Pentest — автоматизированное тестирование с применением AI.