
Вендор:
Sentra AI-Хакер
Комлексное решение от компании Sentra обьединяющее: pentest, appsec, VM, purple teaming, DRP, EASM. Продукт реализует данный функционал при помощи AI агентов работающих под управление "управляющего слоя"
Вендор:
Описание
Sentra AI-Хакер — комплексная платформа управления поверхностью киберугроз на базе искусственного интеллекта. Решение объединяет тестирование на проникновение (Pentest), безопасность приложений (AppSec), управление уязвимостями (VM), моделирование атак (Purple Teaming), защиту цифровых активов (DRP) и управление внешней поверхностью атак (EASM). Платформа использует команду специализированных AI-агентов под управлением единого координирующего слоя для непрерывного поиска, проверки и приоритизации угроз. Sentra AI-Хакер позволяет организациям выявлять реальные пути компрометации инфраструктуры, подтверждать эксплуатируемость уязвимостей и контролировать их устранение.
Ключевые возможности
- Автоматизированное тестирование на проникновение (Pentest) — исследование корпоративной инфраструктуры, выявление уязвимостей и построение многоэтапных цепочек атак.
- Управление внешней поверхностью атак (EASM) — обнаружение доступных извне ИТ-активов, включая забытые сервисы, теневую инфраструктуру и потенциальные точки проникновения.
- Безопасность приложений (AppSec) — анализ веб-приложений, API, бизнес-логики, механизмов авторизации и разграничения прав доступа.
- Управление уязвимостями (VM) — автоматический анализ, верификация и приоритизация обнаруженных проблем с учётом возможности их эксплуатации.
- Purple Teaming — моделирование реалистичных атак для проверки эффективности средств защиты, процессов обнаружения и реагирования SOC.
- Digital Risk Protection (DRP) — выявление фишинговых доменов, утечек корпоративных данных, мошеннических схем и угроз цифровому присутствию компании.
- Непрерывная оценка защищённости — повторное исследование инфраструктуры при изменении приложений, сервисов и конфигураций.
- Анализ цепочек атак — выявление комбинаций уязвимостей, позволяющих злоумышленнику получить доступ к критичным информационным ресурсам.
- Подтверждение эксплуатируемости — проверка обнаруженных уязвимостей с формированием технических доказательств.
- Автоматический триаж — обработка и приоритизация результатов сторонних сканеров и систем управления уязвимостями.
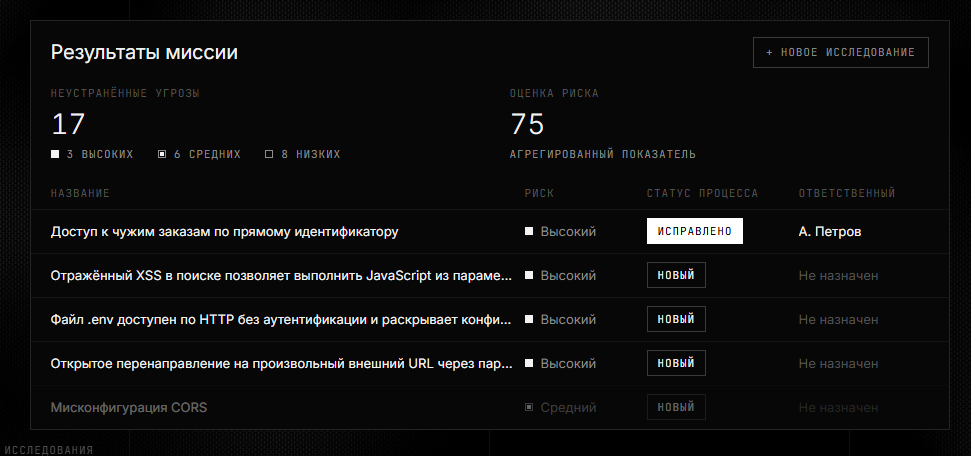
- Контроль устранения — формирование рекомендаций, постановка задач на исправление и повторная проверка закрытых уязвимостей.
- Формирование отчётности — предоставление информации о выявленных угрозах, результатах тестирования и текущем состоянии защищённости.
Преимущества
- Комплексный подход — объединение нескольких направлений кибербезопасности в единой платформе с централизованной координацией AI-агентов.
- Автономность — выполнение значительной части исследовательских задач без постоянного участия специалистов по информационной безопасности.
- Непрерывный контроль — возможность регулярной оценки защищённости вместо исключительно периодических проверок.
- Выявление реальных рисков — подтверждение эксплуатируемости уязвимостей и анализ возможных последствий для бизнеса.
- Снижение количества ложных срабатываний — многоступенчатая проверка находок перед передачей результатов специалистам.
- Приоритизация критичных угроз — концентрация ресурсов ИБ-команды на уязвимостях, представляющих наибольшую опасность.
- Масштабируемость — параллельная работа специализированных AI-агентов по различным направлениям анализа.
- Повышение эффективности SOC — проверка способности действующих средств защиты обнаруживать атаки и обеспечивать реагирование.
- Сокращение ручных операций — автоматизация разведки, анализа, документирования результатов и повторного тестирования.
- Гибкость развёртывания — возможность использования облачной модели или локального размещения платформы в инфраструктуре заказчика.
- Импортонезависимость — решение включено в Единый реестр российского программного обеспечения.
Технологические особенности
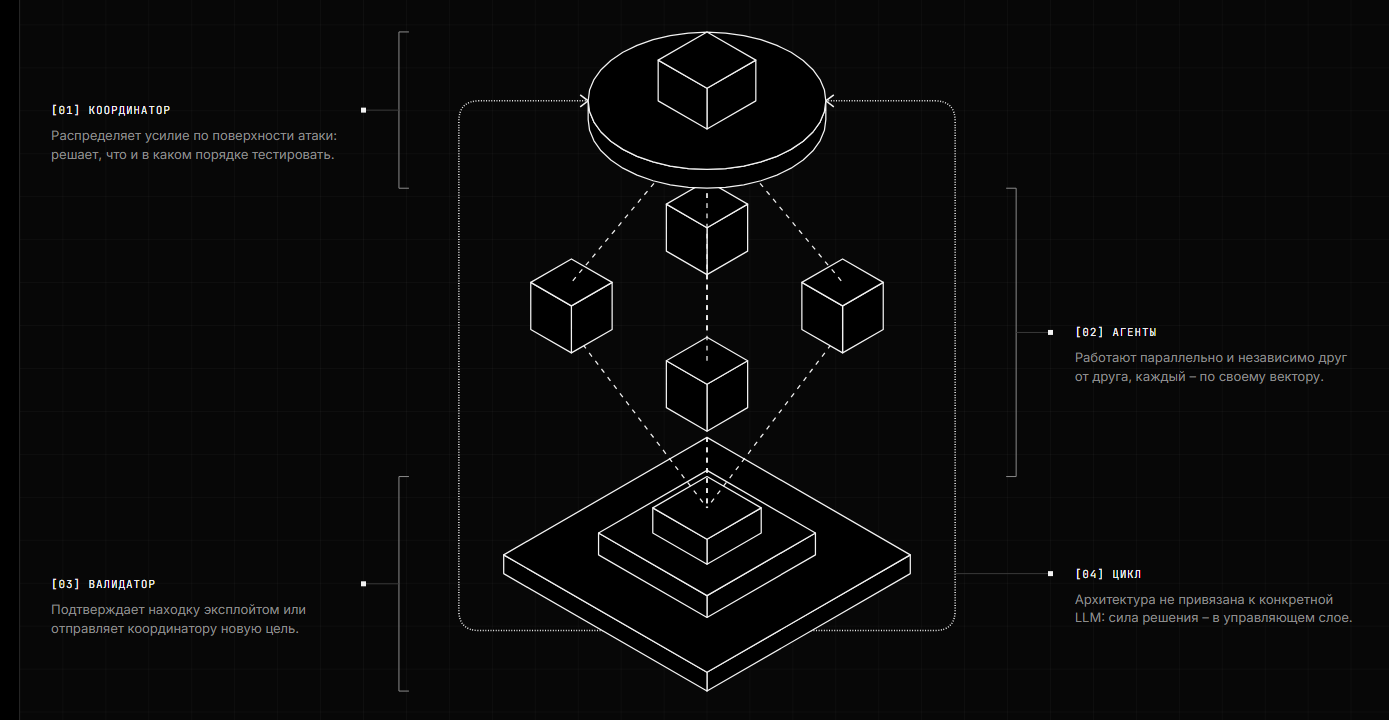
- Мультиагентная архитектура — система специализированных AI-агентов, совместно выполняющих исследование инфраструктуры и анализ угроз.
- Единый управляющий слой — координатор распределяет задачи между агентами, определяет последовательность проверок и управляет процессом исследования.
- Независимый валидатор — отдельный компонент проверяет результаты работы агентов и подтверждает возможность эксплуатации обнаруженных уязвимостей.
- Независимость от конкретной LLM — архитектура позволяет использовать различные большие языковые модели в зависимости от требований и инфраструктуры заказчика.
- Интеллектуальное исследование — анализ не только известных уязвимостей, но и нестандартных сценариев, ошибок бизнес-логики и комбинаций слабых мест.
- Многоэтапное моделирование атак — последовательное построение и проверка возможных путей продвижения злоумышленника в инфраструктуре.
- Интеграция с инструментами ИБ — обработка результатов существующих сканеров безопасности и систем управления уязвимостями.
- Поддержка SDLC — выполнение проверок безопасности в процессе разработки и перед выпуском приложений в промышленную эксплуатацию.
- Анализ API — проверка программных интерфейсов, механизмов авторизации и корректности разграничения доступа.
- Контролируемое тестирование — проведение активных проверок в предварительно согласованных границах с учётом ограничений инфраструктуры.
- Автоматический ретест — повторная проверка выявленных проблем после внесения исправлений.
- Варианты размещения SaaS и On-Premise — использование облачной инфраструктуры разработчика либо развёртывание в защищённом контуре заказчика.
Применение
- Непрерывная оценка защищённости корпоративной ИТ-инфраструктуры и внешнего периметра организации.
- Автоматизация тестирования на проникновение и дополнение работы внутренних команд Pentest и Red Team.
- Выявление уязвимостей корпоративных веб-приложений, API и информационных систем.
- Контроль безопасности приложений на этапах разработки, тестирования и выпуска новых версий.
- Инвентаризация внешних цифровых активов и обнаружение неучтённых сервисов.
- Проведение Purple Teaming для оценки эффективности SOC, средств обнаружения атак и процессов реагирования.
- Проверка устойчивости корпоративной инфраструктуры к многоэтапным атакам.
- Анализ и приоритизация накопленного технического долга в области информационной безопасности.
- Мониторинг цифровых угроз, связанных с корпоративным брендом, фишинговыми ресурсами и утечками информации.
- Подготовка технических отчётов и рекомендаций для специалистов ИБ, разработчиков и руководителей.
- Реализация процессов непрерывного управления подверженностью киберугрозам (CTEM).
Основные характеристики
- Разработчик: Sentra.
- Продукт: Sentra AI-Хакер.
- Класс решения: платформа управления поверхностью киберугроз и автоматизированного тестирования защищённости на базе AI-агентов.
- Функциональные направления: Pentest, AppSec, Vulnerability Management, Purple Teaming, Digital Risk Protection, External Attack Surface Management.
- Технологическая архитектура: мультиагентная система с централизованным координатором и независимым валидатором.
- Искусственный интеллект: большие языковые модели (LLM) и специализированные AI-агенты.
- Объекты исследования: корпоративные ИТ-активы, внешние сервисы, веб-приложения, API и компоненты инфраструктуры.
- Методы анализа: исследование поверхности атак, проверка бизнес-логики, построение цепочек атак и подтверждение эксплуатируемости.
- Режим работы: автономные исследования и повторные проверки в согласованных границах тестирования.
- Управление результатами: триаж, приоритизация, рекомендации по устранению и повторная верификация.
- Интеграция: сторонние инструменты информационной безопасности и системы управления уязвимостями.
- Развёртывание: SaaS или On-Premise.
- Реестр российского ПО: запись № 28142 от 19.05.2025.
- Официальный сайт: https://sentra-tech.ru/